Alertan hackeo a Programas del Bienestar; habrían sido expuestos datos bancarios y personales

El especialista en ciberseguridad Ignacio Gómez Villaseñor denunció que un atacante extrajo más de 1 GB de información operativa, incluyendo números de tarjeta, cuentas, CURP, RFC, domicilios, fotografías, firmas e identificaciones oficiales, lo que expone a al menos 20 millones de personas; hasta el momento no se ha ofrecido una postura pública del Banco del Bienestar o de la Secretaría de Bienestar sobre el señalamiento.
 
 
Política29 de mayo de 2026 Redacción

ChatGPT Image 29 may 2026, 04_00_46 a.m.

El especialista en ciberseguridad Ignacio Gómez Villaseñor denunció que un atacante extrajo más de 1 GB de información operativa, incluyendo números de tarjeta, cuentas, CURP, RFC, domicilios, fotografías, firmas e identificaciones oficiales; hasta el momento no se ha localizado una postura pública del Banco del Bienestar o de la Secretaría de Bienestar sobre el señalamiento.

Una nueva alerta encendió los focos rojos en materia de ciberseguridad gubernamental. El periodista y especialista en temas digitales Ignacio Gómez Villaseñor denunció públicamente un presunto hackeo a plataformas vinculadas con los Programas del Bienestar, mediante el cual habría sido extraída información sensible de beneficiarios, incluidos datos bancarios y documentos oficiales.

La denuncia fue difundida por el propio especialista en su cuenta de X y comentada también en espacios radiofónicos, entre ellos Saga Noticias. De acuerdo con lo publicado por Gómez Villaseñor, el mismo cibercriminal que previamente habría filtrado una base de datos relacionada con Protección Civil del gobierno federal atacó ahora sistemas de Bienestar, obteniendo más de 1 GB de información proveniente de bases operativas.

El señalamiento es grave por el tipo de información que, según el especialista, habría quedado expuesta: números de tarjetas bancarias de 16 dígitos, números de cuenta, RFC, CURP, nombres completos, domicilios, firmas autógrafas, fotografías de ciudadanos recibiendo sus tarjetas y credenciales de elector por ambos lados.

Captura de pantalla 2026-05-29 a la(s) 4.02.02 a.m.

Gómez Villaseñor sostuvo que el atacante incluyó evidencia para acreditar la autenticidad de la brecha, entre ella credenciales exactas del sistema que presuntamente utilizó para ingresar y explotar la plataforma. También señaló que el sitio involucrado aparecía “en mantenimiento”, lo que podría sugerir una medida de contención, aunque hasta ahora no existe una explicación oficial pública que confirme si se trató de una suspensión preventiva, una revisión técnica o una coincidencia operativa.

La posible filtración ocurre en un momento especialmente sensible para el Banco del Bienestar y para la política social federal. La institución es el principal canal de dispersión de recursos de los programas sociales del Gobierno de México, entre ellos la Pensión para el Bienestar de las Personas Adultas Mayores, becas y otros apoyos que llegan de manera directa a millones de beneficiarios.

Además, apenas en días recientes se dio a conocer la actualización de la aplicación móvil del Banco del Bienestar, con la habilitación gradual de transferencias interbancarias vía SPEI, además de funciones como CoDi y DiMo. La medida busca facilitar el movimiento de recursos desde el celular y reducir la necesidad de acudir a sucursales o cajeros; sin embargo, también coloca bajo mayor escrutinio la seguridad de los sistemas digitales asociados a una base masiva de usuarios, muchos de ellos adultos mayores o personas en situación de vulnerabilidad.

El antecedente inmediato tampoco ayuda a disipar preocupaciones. En enero de este año, la Agencia de Transformación Digital y Telecomunicaciones reconoció incidentes relacionados con información gubernamental, aunque entonces sostuvo que no se trató de una vulneración estructural a la infraestructura central del gobierno, sino del uso de usuarios y contraseñas válidos en sistemas obsoletos administrados por proveedores privados. La propia autoridad señaló en aquella ocasión que se inhabilitaron credenciales y se activaron protocolos de seguridad.

La nueva denuncia obliga ahora a las autoridades federales a aclarar, con precisión y transparencia, si hubo o no acceso indebido a sistemas de Bienestar, qué plataformas fueron afectadas, cuántas personas podrían estar en riesgo y qué medidas se tomaron para contener la eventual exposición de datos.

El caso no se reduce a una falla técnica. De confirmarse, implicaría un riesgo directo de robo de identidad, fraudes bancarios, suplantación, extorsión y uso indebido de documentos oficiales. La exposición de CURP, RFC, domicilios, credenciales de elector, firmas y fotografías puede permitir la construcción de expedientes completos para engañar a víctimas o intentar operaciones fraudulentas en su nombre.

La Comisión Nacional para la Protección y Defensa de los Usuarios de Servicios Financieros ha advertido de manera general que bancos y empresas no solicitan datos financieros por teléfono, correo o internet cuando el usuario no inició la operación. También recomienda reportar de inmediato al banco cualquier sospecha de uso indebido de tarjetas o cuentas, así como acudir ante las autoridades correspondientes en caso de robo o exposición de identificaciones oficiales.

Hasta el cierre de esta nota, no se había localizado una postura oficial pública del Banco del Bienestar ni de la Secretaría de Bienestar sobre la denuncia específica difundida por Gómez Villaseñor. La ausencia de una respuesta institucional inmediata incrementa la preocupación, pues se trata de información relacionada con programas públicos que atienden a millones de personas en todo el país.

En tanto se confirma o descarta la brecha, especialistas recomiendan a los usuarios extremar precauciones: no abrir enlaces sospechosos, no compartir datos bancarios ni claves por llamadas o mensajes, descargar únicamente aplicaciones oficiales, revisar movimientos de cuenta y reportar cualquier operación desconocida.

La magnitud del Banco del Bienestar convierte cualquier señalamiento de vulneración en un asunto de interés público. No se trata únicamente de proteger sistemas informáticos, sino de salvaguardar la identidad, el patrimonio y la confianza de millones de beneficiarios que dependen de estas plataformas para recibir apoyos sociales.

Te puede interesar
IMSSGTO-04

IMSS asegura operación normal de hospitales y servicios de urgencias ante protestas de trabajadores

Redacción
Política10 de octubre de 2026
Anoche, el Instituto Mexicano del Seguro Social (IMSS) emitió un comunicado sobre las protestas de trabajadores, quienes bloquearon diversas vialidades en la capital del país, así como en algunos estados. Expuso que sus unidades médicas y hospitales están en operación en todo el territorio, y los servicios de urgencias, hospitalización, terapia intensiva, atención de partos y hemodiálisis están garantizados.
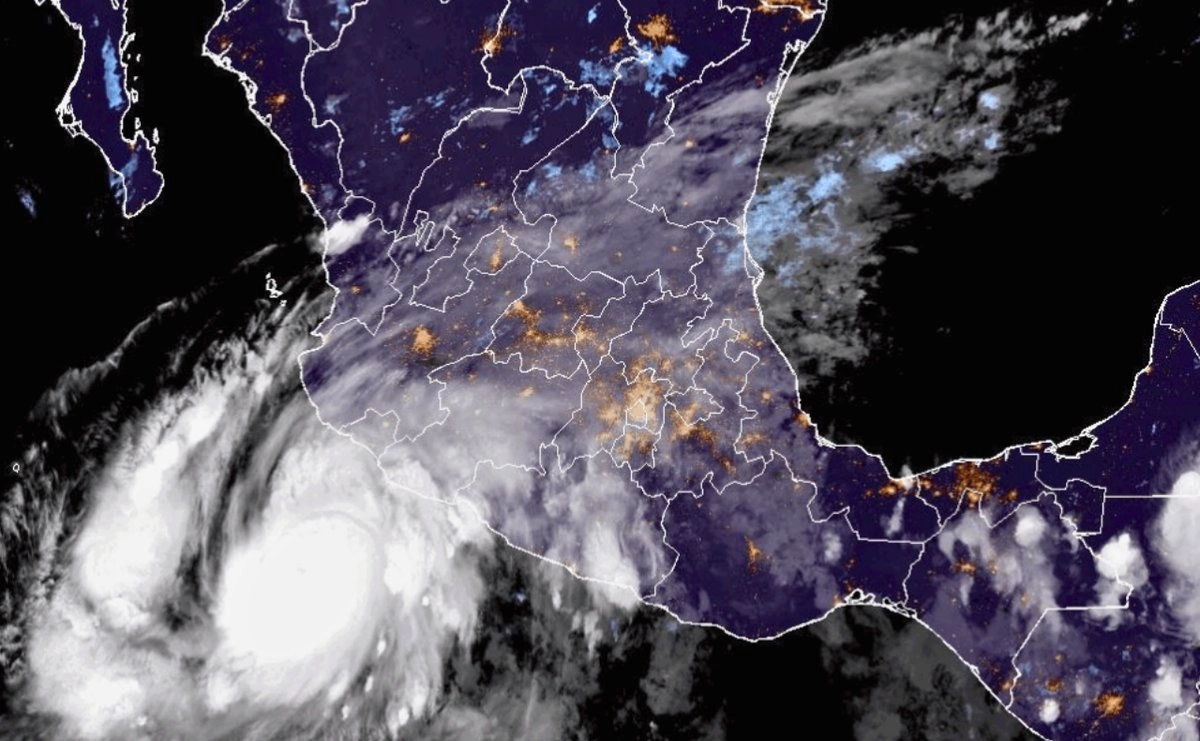
simon-ya-es-categoria-4-informa-conagua-preven-lluvias-fuertes-a-torrenciales_da56793b-0050-4d67-ad3c-c6d057657ee0_medialjnimgndimage=fullsize

‘Simon’ ya es categoría 4, informa Conagua; prevén lluvias muy fuertes a torrenciales; Sheinbaum llama a resguardarse y evacuar zonas vulnerables

Redacción
Política10 de octubre de 2026
El huracán Simon se intensificó esta medianoche a categoría 4 en la escala Saffir-Simpson, con vientos máximos sostenidos de 220 kilómetros por hora (km/h). Se localiza a 225 km al sur de Manzanillo, Colima, y a 395 km al sur-sureste de Cabo Corrientes, Jalisco, informó el Servicio Meteorológico Nacional (SMN) de la Comisión Nacional del Agua (Conagua). 
 
Lo más visto
Captura de pantalla 2026-10-10 a la(s) 1.58.29 a.m.

Hallan cuerpo de estudiante universitario desaparecido en Guanajuato Capital en el Río Pastita y se investiga un homicidio

Redacción
Guanajuato Capital10 de octubre de 2026
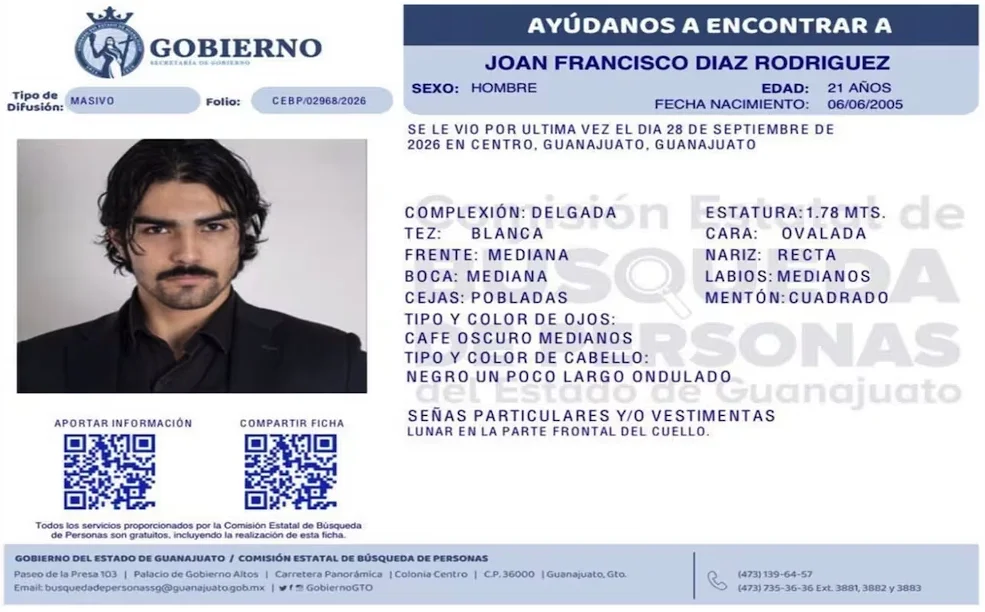
La Fiscalía General del Estado de Guanajuato ha confirmado la identidad de Joan Francisco Díaz Rodríguez, estudiante desaparecido desde el 29 de septiembre. Su cuerpo fue hallado en el Río Pastita, Guanajuato Capital. En un comunicado, la dependencia indicó que la identificación fue verificada mediante un análisis genético de ADN, utilizando muestras proporcionadas por su familia.
 
Suscríbete al newsletter para recibir periódicamente las novedades en tu email